WebNesia Web Hosting NVMe Murah
 Premium Business Corporation Cloud Hosting NVMe
 Fully Managed Private Cloud Server
 Managed Cloud Server Google Cloud Platform
 Managed Cloud Server AWS Infrastructure
 Managed Cloud Server Linode Akamai
 Reseller Cloud Hosting Unlimited NVMe cPanel
Halo, Sobat Webby!
Membangun website yang cepat dengan tampilan visual yang memukau tentu menjadi kebanggaan tersendiri. Namun, semua keindahan dan performa tinggi tersebut tidak akan ada artinya jika aplikasi kita rapuh dan mudah ditembus oleh peretas. Di jagat maya, keamanan adalah pilar utama yang sering kali terlupakan hingga masalah besar benar-benar terjadi.
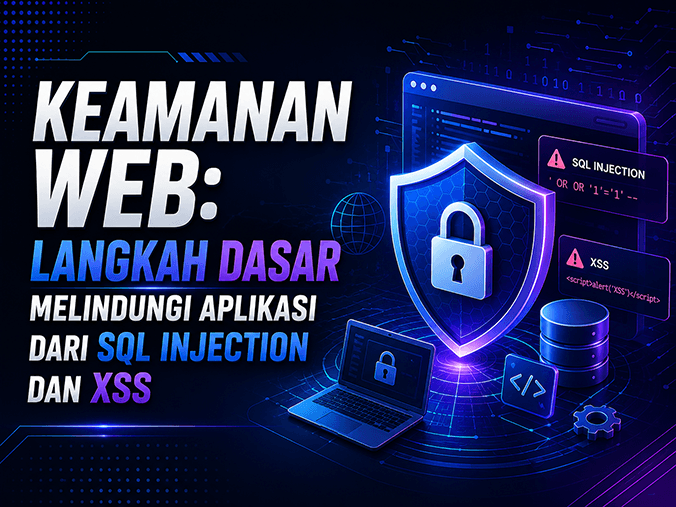
Menurut lembaga keamanan siber OWASP (Open Web Application Security Project), dua dari sekian banyak celah keamanan yang paling sering dieksploitasi adalah SQL Injection (SQLi) dan Cross-Site Scripting (XSS).
Mari kita bedah apa sebenarnya kedua ancaman ini dan bagaimana langkah dasar untuk melindungi aplikasi kita!
1. SQL Injection (SQLi): Ancaman pada Pangkalan Data
Apa Itu SQL Injection?
SQL Injection terjadi ketika seorang peretas berhasil menyisipkan (menyuntikkan) perintah SQL berbahaya ke dalam input aplikasi yang terhubung dengan pangkalan data (database). Jika aplikasi tidak memeriksa input tersebut dengan benar, server akan menjalankan perintah berbahaya itu secara tidak sengaja.
Dampaknya bisa sangat fatal: peretas bisa melewati halaman login tanpa password, melihat data sensitif seluruh pengguna, mengubah isi database, hingga menghapus seluruh tabel data penting Anda.
Cara Mencegah SQL Injection
Kunci utama mencegah SQLi adalah jangan pernah mempercayai input dari pengguna.
Gunakan Prepared Statements (Parameterized Queries): Ini adalah cara paling efektif. Dengan menggunakan prepared statements, database akan memisahkan antara struktur query SQL dengan data input dari pengguna. Framework modern seperti Laravel (lewat Eloquent ORM) atau Next.js (lewat ORM seperti Prisma) sudah menerapkan ini secara otomatis di latar belakang.
Validasi dan Sanitisasi Input: Pastikan data yang masuk sesuai dengan tipe data yang diharapkan. Jika kolom input meminta nomor telepon, pastikan sistem menolak jika diisi oleh karakter huruf atau simbol SQL.
2. Cross-Site Scripting (XSS): Ancaman pada Sisi Pengguna (Browser)
Apa Itu Cross-Site Scripting?
Jika SQLi menyerang database di sisi server, maka XSS menyerang pengguna lain di sisi client (browser). XSS terjadi ketika peretas berhasil menyisipkan script berbahaya (biasanya berupa JavaScript) ke dalam website Anda, yang kemudian script tersebut otomatis tereksekusi di browser pengunjung lain.
Sebagai contoh, peretas menuliskan kode <script>curi_cookie_user()</script> di kolom komentar sebuah artikel. Jika website langsung menampilkan komentar itu apa adanya, maka setiap pengunjung yang membaca artikel tersebut akan menjalankan script pencurian data tersebut secara otomatis. Dampaknya, peretas bisa mengambil alih akun (session hijacking), mencuri data kredensial, atau merusak tampilan website (deface).
Cara Mencegah XSS
Kunci utama mencegah XSS adalah memastikan bahwa semua data yang ditampilkan ke browser diperlakukan sebagai teks biasa, bukan sebagai kode yang dapat dieksekusi.
Melakukan Escaping (Output Encoding): Ubah karakter khusus HTML menjadi karakter aman (HTML entities). Misalnya, karakter
<diubah menjadi<dan>menjadi>. Di sinilah keuntungan menggunakan framework modern: React (pada Next.js) dan Blade (pada Laravel menggunakan syntax{{ $data }}) secara otomatis melakukan proses escaping ini demi keamanan Anda.Terapkan Content Security Policy (CSP): CSP adalah sebuah HTTP header yang memberi tahu browser tentang sumber script mana saja yang boleh dijalankan di website kita. Ini sangat efektif mencegah eksekusi script liar yang disisipkan hacker dari luar server kita.
Kesimpulan
Sobat Webby, keamanan web bukanlah sebuah produk sekali jadi, melainkan sebuah proses yang harus terus dipantau dan diperbarui. Dengan memahami cara kerja SQL Injection dan XSS, serta selalu memanfaatkan fitur keamanan bawaan dari framework modern yang kita gunakan, kita sudah mengambil langkah awal yang sangat besar untuk melindungi data pengguna dan reputasi platform digital kita.